Masaüstü Uygulamalarda İki Aşamalı Doğrulama: Planlama ve En İyi Uygulamalar
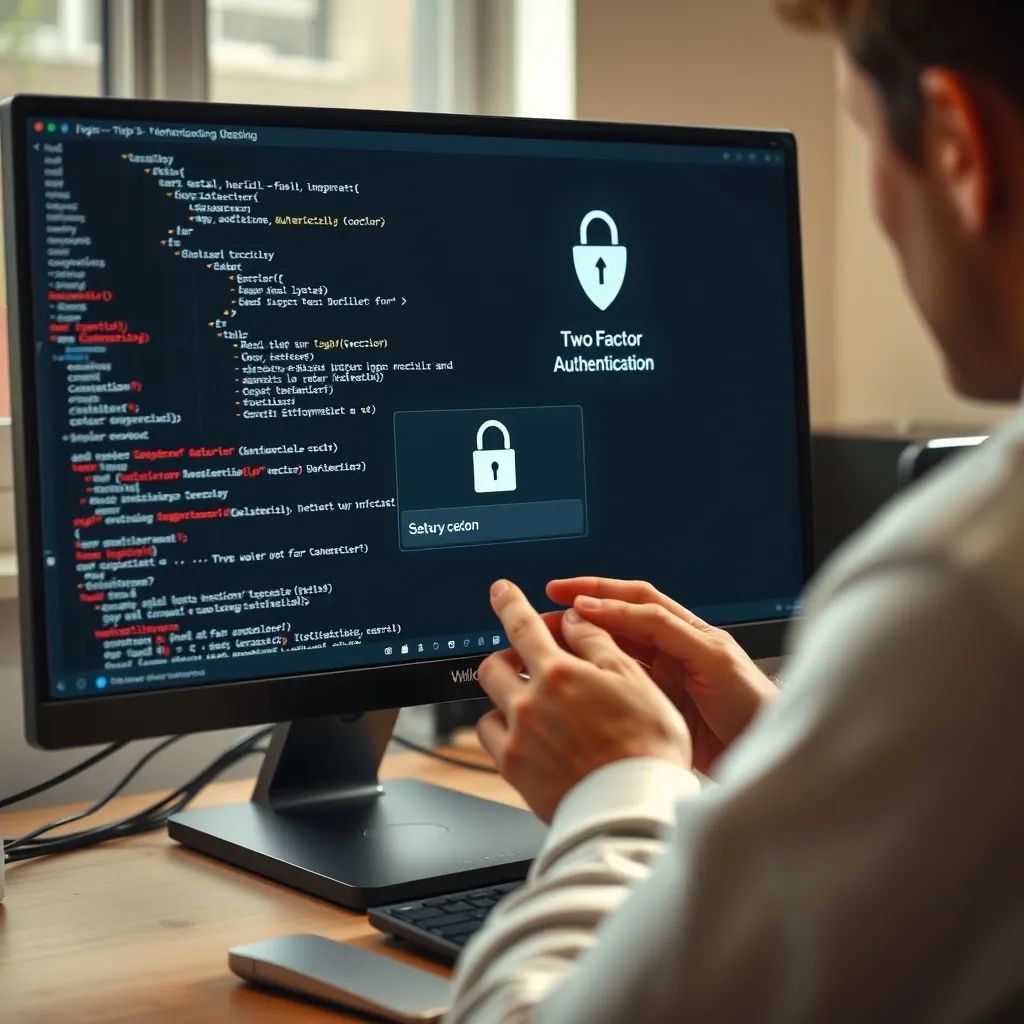
İki aşamalı doğrulama (2AD) veya çok faktörlü kimlik doğrulama, erişim güvenliğini artırmak için yaygın bir yöntemdir. Masaüstü uygulamalarda 2AD kullanımı, özellikle hassas veri işleyen veya kullanıcı verisi koruması gereken uygulamalarda kritik önem taşır. Ancak masaüstü ortamının getirdiği özgün gereksinimler nedeniyle web veya mobil uygulamalarından farklı planlanmalıdır. Bu içerikte, masaüstü uygulamalarda iki aşamalı doğrulamanın değerlendirilmeli olduğu başlıklar altında somut örneklerle ele alınacaktır.
Masaüstü Uygulamalarda İki Aşamalı Doğrulamanın Rolü ve Önemi
İki aşamalı doğrulama, kullanıcıların kimlik doğrulamasını paroladan sonra ek bir faktörle — genellikle sahip olunan bir cihaz (örn. mobil SMS) ya da biyometrik bir doğrulama — teyit etmesi esasına dayanır. Masaüstü uygulamalarda:
- Yerel ve ağ tabanlı erişimlerin güvenliği artar.
- Parola sızıntısı durumlarında hesapların korunması mümkün olur.
- Kullanıcıların kimlik doğrulama deneyimleri farklı sistemlere göre değişiklik gösterebilir.
Örneğin, parola tabanlı saldırılar sonrası çok faktörlü doğrulama kullanan hesaplarda ihlal oranının %85-90 oranında azaldığı gözlemlenmiştir. Bu, massdesktop uygulamaların da benzer güvenlik seviyelerine erişmesini sağlamalıdır.
Planlama Sürecinde Dikkat Edilmesi Gereken Teknik ve Kullanıcı İhtiyaçları
1. Doğrulama Faktörlerinin Seçimi
Masaüstü uygulamalarda 2AD genellikle şu faktörlerle sağlanır:
- SMS veya e-posta yoluyla gönderilen kodlar: Bağlantı gerektirir, ancak hızlı ve yaygın.
- Mobil uygulama tabanlı doğrulama (ör. TOTP): İnternet bağlantısı gerektirmez, performans avantajı sağlar.
- Donanım tokenları (USB/NFC): Fiziksel cihaz gerektirir, en yüksek güvenliği sunar ancak maliyetlidir.
- Biyometrik doğrulama: Parmak izi, yüz tanıma vb. Ancak bu özellik donanım ve işletim sistemi desteği gerektirir.
Seçim yapılırken hedef kullanıcı profili, maliyet, kullanılabilirlik ve güvenlik seviyesi göz önüne alınmalıdır.
2. Kullanıcı Deneyimi ve Entegrasyon
2AD özellikle masaüstü uygulamalarda:
- Kullanıcı kesintisine neden olmamalıdır.
- Uygulama içinde akıcı ve kolay erişilebilir olmalıdır.
- Çevrimdışı kullanım senaryoları desteklenmelidir.
Örneğin, TOTP tabanlı doğrulama eklemek, kullanıcıların SMS bekleme süresini ortadan kaldırır. Buna karşılık, SMS doğrulaması daha basit ancak gecikme ve bağlantı sorunlarına açıktır.
3. Güvenlik Önlemleri ve Veri Koruma
- Kodların geçerlilik süresi: 30-60 saniye gibi kısa olmalı, bu süre zarfında kodların ele geçirilmesi engellenmelidir.
- Doğrulama verilerinin şifrelenmesi: İstemci ve sunucu arasındaki iletişim kesinlikle TLS 1.2 veya üzeri protokollerle korunmalı.
- Kullanıcı cihaz kaydı ve beyaz liste: Eğer mümkünse, doğrulama sürecinde yalnızca kullanıcı tarafından yetkilendirilmiş cihazlara erişim sağlanmalıdır.
4. Performans ve Kaynak Kullanımı
Veri iletim sıklığı, doğrulama mekanizmasının sunucu yükü ve istemci kaynak kullanımı dikkatlice dengelenmelidir. Örnek olarak:
- Bir TOTP doğrulaması algoritması saniyede 1-2 ms işlem süresi gerektirirken, donanım tokenlarının işlem süresi milisaniye seviyelerinde kalır.
- Sunucu tarafı; birim zamanda 10.000 doğrulama isteğini verebilir şekilde optimize edilmelidir.
Masaüstü Uygulamada İki Aşamalı Doğrulama Uygulama Adımları
- Analiz ve Gereksinim Tanımı: Kullanıcı tabanı, uygulama yapısı ve güvenlik ihtiyaçları tanımlanmalı.
- Kimlik Doğrulama Akışının Tasarımı: Kullanıcı giriş ekranları, doğrulama ek ekranları entegre edilmeli.
- Faktörlerin X Kod Üretimi ve Doğrulama Süreçlerinin Kodlanması: OTP algoritmaları (TOTP, HOTP), SMS/Email API entegrasyonları düzenlenmeli.
- Veri Koruma ve İletişim Kanallarının Güvenliği: Tüm iletişim çapraz platform SSL/TLS standartlarında olmalı.
- Kullanıcı Eğitimleri ve Destek Mekanizmaları: Kullanıcılar ek güvenlik için yönlendirilmelidir.
- Test ve İzleme: Çoklu kullanıcı senaryoları üzerinde fonksiyonel ve yük testleri yapılmalı.
Örnek Tablo: Doğrulama Yöntemleri Karşılaştırması
| Doğrulama Yöntemi | Güvenlik Seviyesi | Kullanıcı Kolaylığı | Maliyet | İnternet Gereksinimi |
|---|---|---|---|---|
| SMS Kod | Orta | Yüksek | Düşük | Evet |
| TOTP (Mobil App) | Yüksek | Orta | Düşük | |
| Donanım Token | Çok Yüksek | Düşük | Yüksek | Hayır |
| Biyometrik | Yüksek | Yüksek | Hayır (donanıma bağlı) |
Sıkça Sorulan Sorular
Masaüstü uygulamalarda iki aşamalı doğrulama neden önemlidir?
Masaüstü uygulamalarda 2AD, parola sızıntısı ve kimlik hırsızlığı gibi risklere karşı ek koruma sağlayarak verilerin güvenliğini artırır.
İki aşamalı doğrulama için en uygun faktör hangisidir?
Hedef kullanıcı ve uygulama gereksinimlerine göre değişir ancak TOTP genellikle internetsiz çalışması ve yüksek güvenliği nedeniyle tercih edilir.
Doğrulama kodlarının geçerlilik süresi ne kadar olmalıdır?
Genellikle kodların geçerlilik süresi 30-60 saniye arasında tutulmalı, bu sayede güvenlik riski minimize edilir.
İki aşamalı doğrulamayı uygularken hangi güvenlik önlemleri alınmalı?
Tüm veri iletişimi TLS 1.2 veya üzeri protokollerle şifrelenmeli ve kodlar cihazda ve sunucuda güvenli şekilde işlenmelidir.
Masaüstü Bilgisayar Sahiplerinin En Sık YaptığSonraki ›
Masaüstü Bilgisayar ve Veri Güvenliği: Adım Ad
İlgili Yazılar
Masaüstü Bilgisayar Nasıl Planlanır?
Masaüstü bilgisayar planlamanın ilk adımı, ihtiyacınızı belirlemektir. Evden çalışıyorsanız, masaüstü bilgisayarınızın p
Masaüstü Bilgisayar ve Kodlama Başlangıcı: Karşılaştırma ve İpuçları
Masaüstü bilgisayar ve kodlama başlangıcı, teknoloji dünyasında iki önemli kavramdır. Masaüstü bilgisayarlar, günlük işl